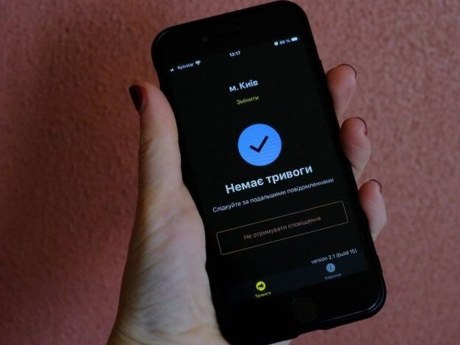
Хакерська атака на сервіс «Повітряна тривога» ввечері 1 листопада спричинила масову розсилку фальшивих повідомлень про радіаційну катастрофу, загрозу комплексу «Орєшнік» і вуличні сутички у столиці. Повітряні сили Збройних сил України оперативно спростували ці повідомлення та запевнили, що ядерної чи хімічної небезпеки немає. Представники військового відомства заявили, що платформа стала мішенню скоординованого ворожого втручання.
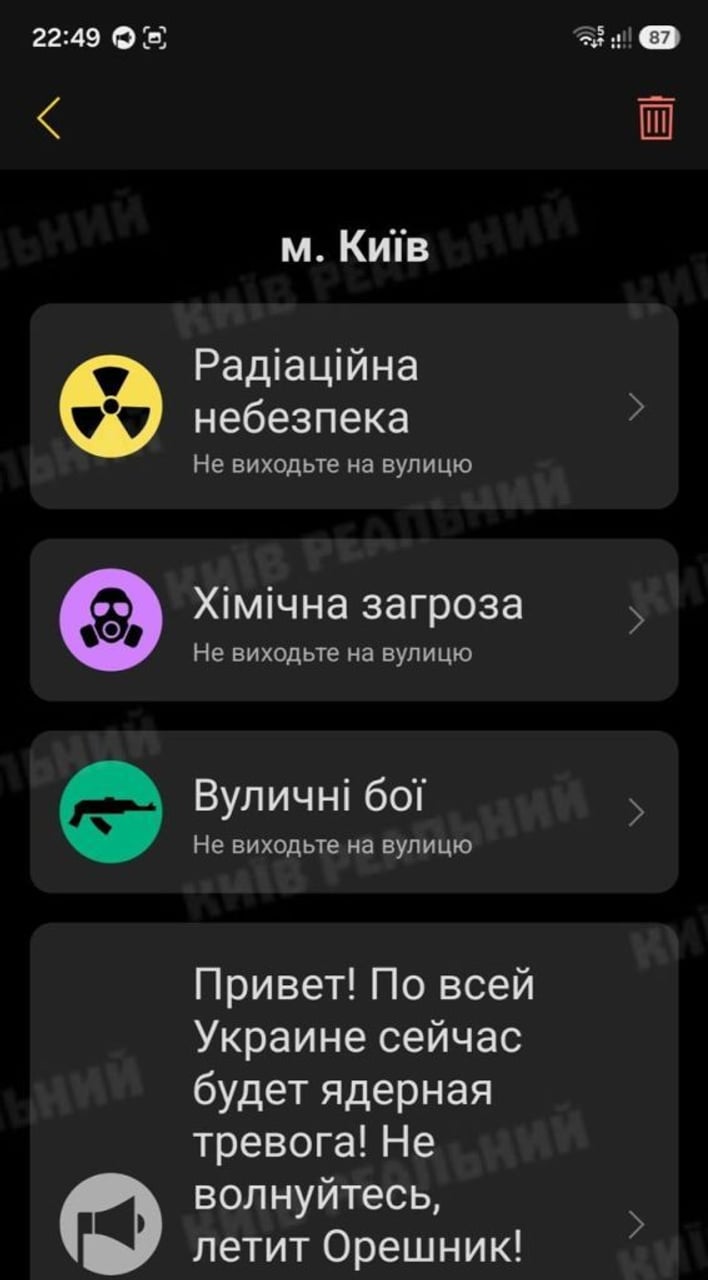
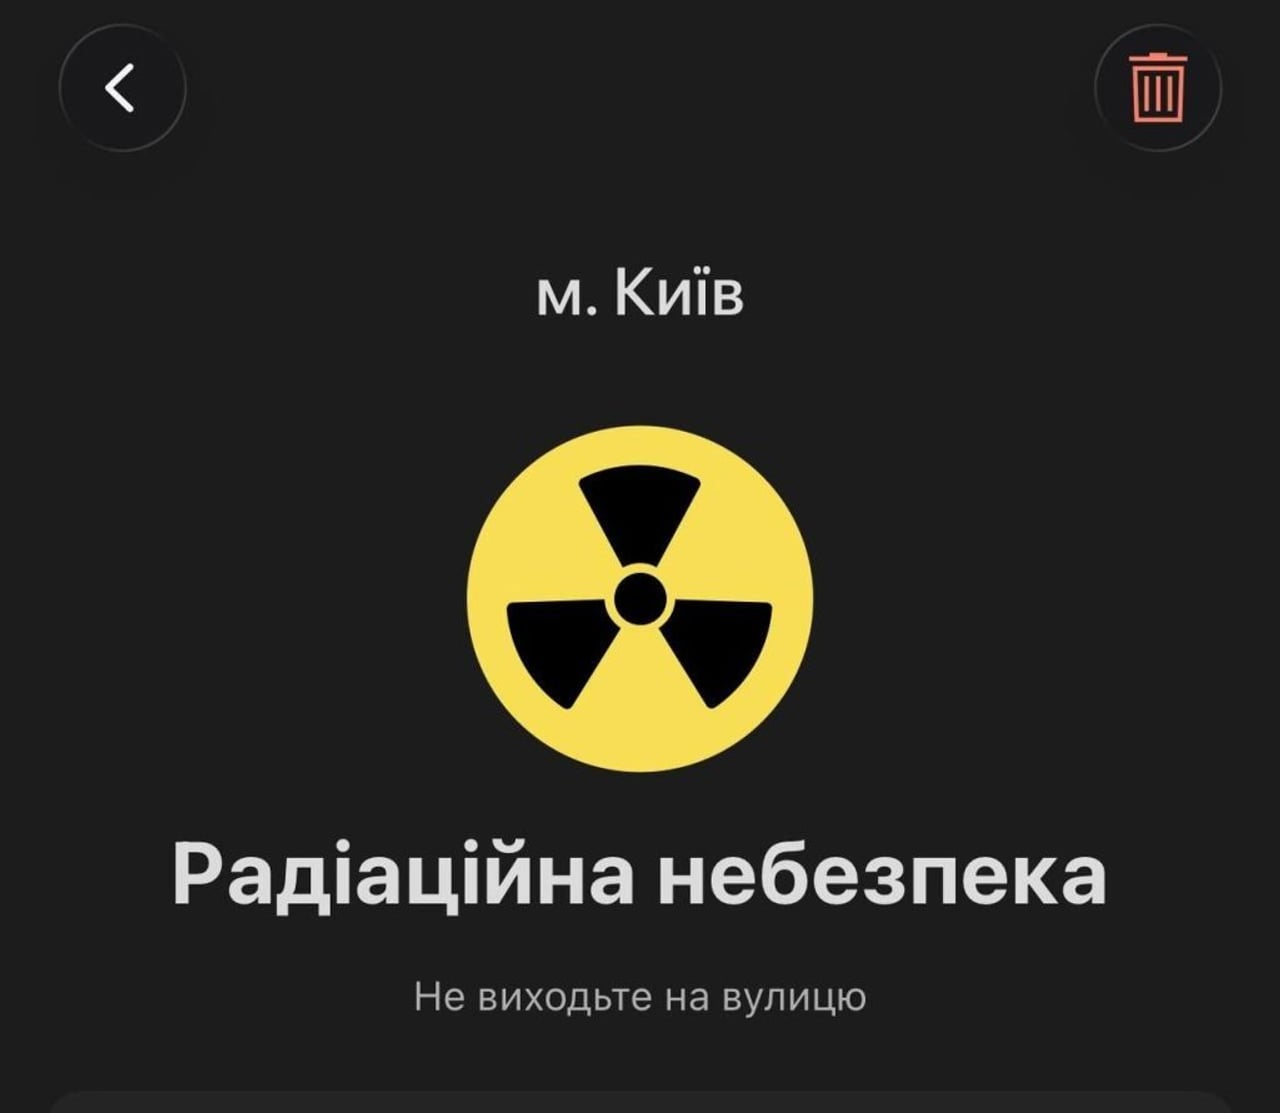
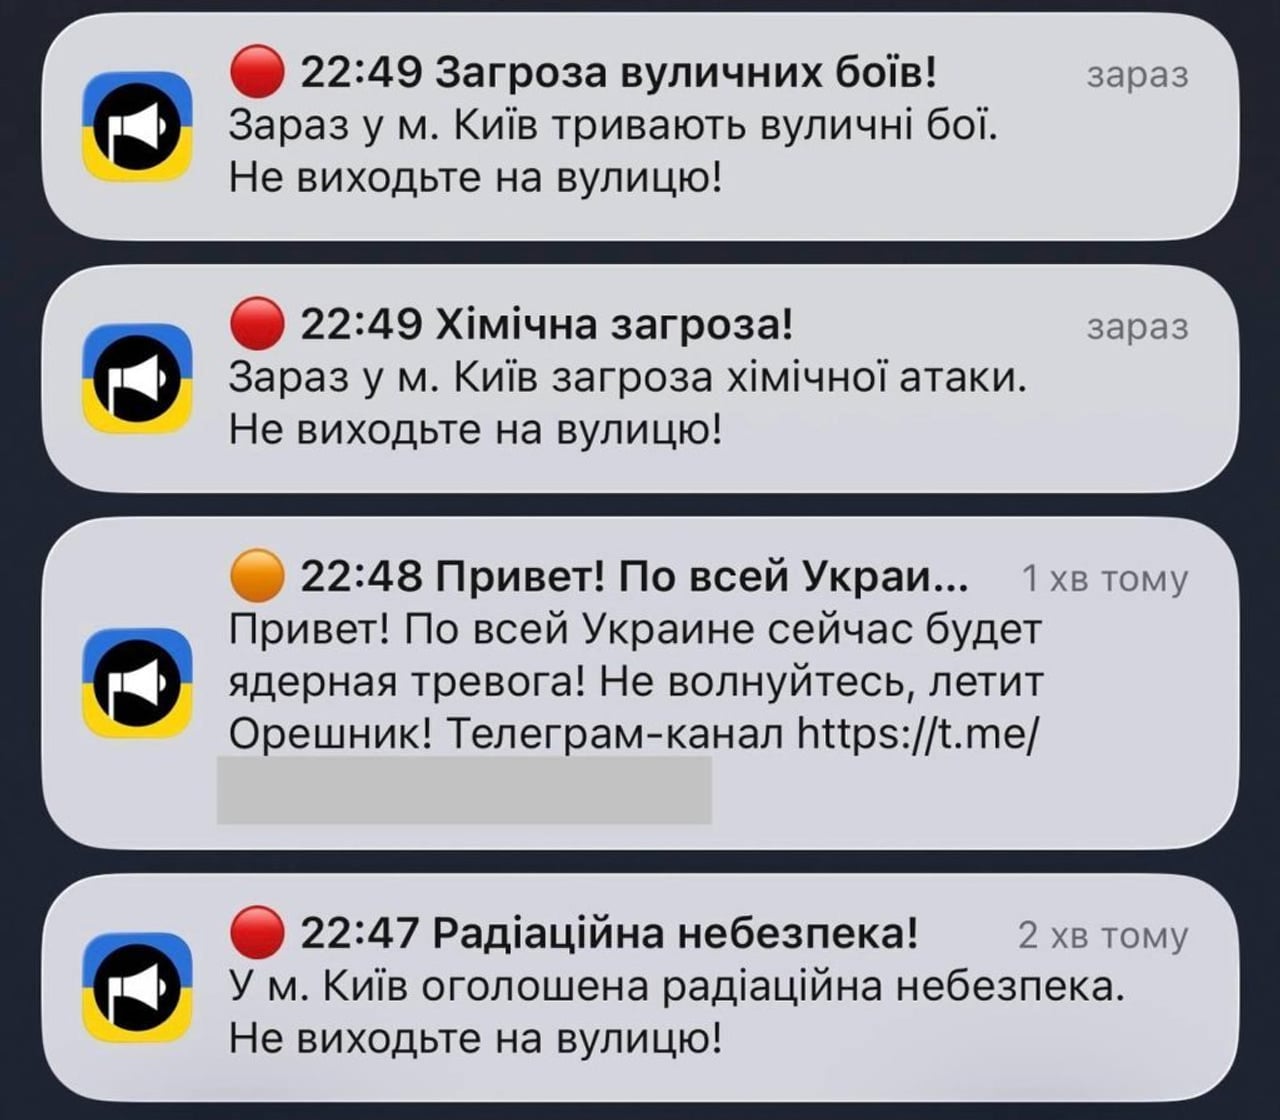
Розробники терміново вимкнули надсилання сповіщень і тимчасово перевели систему в автономний режим, щоб усунути наслідки зламу. Команда проєкту наголосила, що конфіденційні дані користувачів не зберігаються в базах, тож витоку персональної інформації не сталося. Громадян закликали не переходити за сумнівними посиланнями, вбудованими кіберзлочинцями в текст фальшивих повідомлень російською мовою.
На час відновлення сервісу Міністерство цифрової трансформації нагадало про інші канали інформування. Громадянам порадили активувати системні сповіщення iOS та Android, які надходять навіть у беззвучному режимі. Київська міська влада запевнила, що «Київ Цифровий» і вулична мережа гучномовців працюють безперебійно за звичайними регламентами.
Кіберінцидент невдовзі супроводжувався збоями в російських системах екстреного інформування: жителям регіонів РФ почали надходити повідомлення про повітряну загрозу. МНС Росії офіційно підтвердило успішну контратаку невідомих фахівців на власні цифрові ресурси цивільної оборони.
Ближче до ночі інженери стабілізували роботу українського сервісу. На цифровій карті знову з’явилися червоні та жовті сектори реальної небезпеки, а push-повідомлення повернулися до штатного формату. До завершення повної перевірки протоколів безпеки тимчасово обмеженим залишається графічне відстеження польоту ворожих цілей. Фахівці продовжують усувати вразливості, щоб запобігти подібним провокаціям у майбутньому.